第 3 層 DDoS 攻擊如何運作?| L3 DDoS
第 3 層 DDoS 攻擊利用第 3 層通訊協定,尤其是 ICMP,來使目標伺服器、網站或應用程式離線。
學習目標
閱讀本文後,您將能夠:
- 瞭解「第 3 層」的含義
- 瞭解第 3 層 DDoS 攻擊與其他 DDoS 攻擊之間的差異
- 探索第 3 層使用的通訊協定,以及攻擊者如何在 DDoS 攻擊中使用它們
相關內容
想要繼續瞭解嗎?
訂閱 TheNET,這是 Cloudflare 每月對網際網路上最流行見解的總結!
複製文章連結
什麼是第 3 層 DDoS 攻擊?
分散式阻斷服務 (DDoS) 攻擊試圖用大量資料壓垮目標。DDoS 攻擊就像堵塞高速公路的交通堵塞,阻止常規流量到達目的地。
第 3 層 DDoS 攻擊以 OSI 模型中的第 3 層 (L3) 作為攻擊目標。與所有 DDoS 攻擊一樣,第 3 層攻擊的目的是使程式、服務、電腦或網路的運行變慢或使其崩潰,或者填滿容量以使其他任何人都無法接收服務。L3 DDoS 攻擊通常透過針對網路設備和基礎結構來實現。
第 3 層 DDoS 攻擊和較高層的攻擊之間存在一些重要差異:
- 第 3 層攻擊以網路層為目標,而不是傳輸層或應用程式層處理序(第 4 層和第 7 層 DDoS 攻擊的目標)
- 第 3 層攻擊不必先開啟與目標的 TCP 連線
- 第 3 層攻擊不會針對特定連接埠
什麼是 OSI 模型?
OSI 模型是網際網路運作方式的概念模型。OSI 模型的主要目標是幫助人們談論網路設備和通訊協定,確定哪些軟體和硬體使用哪些通訊協定,並展示網際網路如何在不考慮底層硬體的情況下運作。
OSI 模型將使網際網路運作的不同技術劃分為多層。總共有七層:
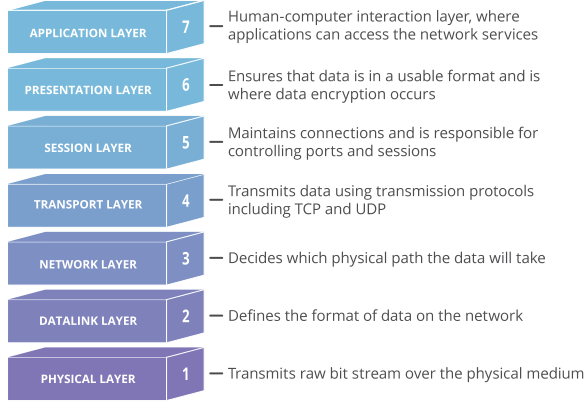
OSI 模型中的第 3 層是什麼?
OSI 第 3 層被稱為網路層。第 3 層包括使互連網路(或者說網際網路)成為可能的通訊協定和技術。此層是跨網路進行路由的地方。遍歷網路的資料會分割成封包,而這些封包會在第 3 層尋址並傳送至其目的地。這個過程中最重要的通訊協定是網際網路通訊協定 (IP)。
第 3 層的通訊協定不會開啟連線,確保可靠的資料傳遞,或指示目標裝置上的哪個服務應該使用資料;這些是第 4 層處理序。第 4 層涉及使用傳輸通訊協定,如 TCP 和 UDP。在沒有第 4 層傳輸通訊協定的網路上傳送封包,就好比向一個地址郵寄信件,而不確保地址正確無誤,或不在該地址中包含應開啟信件的特定人員的姓名,或者不使用信譽良好的郵政派遞服務。資料可能會到達,也可能不會。這就是為什麼許多第 3 層通訊協定始終與第 4 層傳輸通訊協定結合使用,以確保資料到達正確的位置。
但是,在不使用傳輸通訊協定的情況下,仍然可以透過 IP 將封包傳送到網路目的地。
由於第 3 層是無連線的,因此第 3 層 DDoS 攻擊不需要透過 TCP 開啟連線或指示連接埠指派。第 3 層 DDoS 攻擊的目標是電腦正在執行的網路軟體,而不是特定的連接埠。
有哪些用於第 3 層的通訊協定?
以下是使用最廣泛的第 3 層通訊協定,且最有可能用於 DDoS 攻擊:
IP:網際網路通訊協定 (IP) 對資料封包進行路由和尋址,以便它們到達正確的目的地。每個連接到網際網路的裝置都有一個 IP 位址,IP 通訊協定將正確的 IP 位址附加到每個資料封包上——就像在信件上寫上某人的地址一樣。
IPsec:IPsec 實際上是幾個通訊協定的套件,而不是單一通訊協定。IPsec 是 VPN 使用的 IP 的加密版本,類似於 HTTPS 和 HTTP 之間的區別。
ICMP:網際網路控制訊息通訊協定 (ICMP) 會處理錯誤報告和測試。ICMP 是無連線的通訊協定, 並不使用 TCP 或 UDP 之類的傳輸通訊協定。相反,ICMP 封包是僅透過 IP 傳送的。開發人員和網路工程師使用 ICMP 執行 ping 和 traceroute 功能。一般而言,一次只需要傳送一個 ICMP 封包。
其他第 3 層通訊協定包括:
- IGMP:「網際網路群組訊息通訊協定」會管理 IP 多點傳送群組,讓網路中的多個裝置能夠接收相同的 IP 流量。
- ARP:位址解析通訊協定僅供單一網路使用。電腦使用此通訊協定將 IP 位址對應到網路中的 MAC 位址(MAC 位址是硬連接到每個具有網際網路功能的裝置的唯一標識符,例如指紋)。
理論上可以使用這些通訊協定中的任何一種進行攻擊。ICMP 通常用於向伺服器傳送過多無法回應的 ping 訊號,或利用一個大型 ping 封包使接收裝置崩潰(這稱為「死亡之 Ping」)。攻擊者可以透過 IPsec,使用垃圾資料或過大的安全性憑證來淹沒目標。
但是,並非所有這些通訊協定都適用於 DDoS 攻擊,並且某些類型的攻擊由於硬體更新而無法實現。例如,ARP 僅在本地網路中運作,因此攻擊者首先需要連接到本地網路,然後才能進行 DDoS 攻擊。ICMP 死亡之 Ping 對於現代硬體不可實現,因為後者會忽略過大的 IP 封包。
L3 DDoS 攻擊如何運作?
與其他類型的 DDoS 攻擊一樣,攻擊者透過這些通訊協定傳送大量垃圾網路流量。有多種方法可以執行此操作,具體取決於通訊協定。垃圾流量會阻礙合法使用者請求的道路,減慢對它們的回應速度或完全封鎖它們。有時垃圾資料過多,會使目標的資料不堪重負,並使目標宕機。
第 3 層 DDoS 攻擊有哪些眾所周知的類型?
儘管其他攻擊也有可能(包括僅透過 IP 的攻擊在內),但基於 ICMP 的攻擊最為常見。知名的 ICMP 攻擊包括:
- Ping 洪水:在 ping 洪水 DDoS 攻擊中,攻擊者一次向伺服器傳送數千甚至數百萬個 ping 請求。
- Smurf 攻擊:ICMP 沒有任何安全性或驗證措施,因此攻擊者可以在 ICMP 請求中偽造 IP 位址。在 Smurf DDoS 攻擊中,攻擊者向數千台伺服器傳送 ping 請求,在 ping 請求中偽造目標的 IP 位址,以便將回應傳送到目標,而不是攻擊者。大多數現代網路硬體不再容易受到此攻擊。
- 死亡之 Ping:在 ICMP 死亡之 Ping 攻擊中,攻擊者向目標傳送一個大於最大允許大小的 ping 請求。前往目標途中的路由器會將 ping 分成較小的封包,以便目標接受它們,但是當它嘗試從較小的片段重新組裝大封包時,封包大小超過最大值並使目標崩潰。現代裝置不容易受到此攻擊。
Cloudflare 如何防禦第 3 層 DDoS 攻擊?
除了封鎖第 4 層和第 7 層的 DDoS 攻擊外,Cloudflare 還可以緩解第 3 層 DDoS 攻擊。Cloudflare Magic Transit 專門設計用於阻止對內部網路基礎架構的攻擊,包括任何層的 DDoS 攻擊。Cloudflare WAF 和 CDN 還透過僅接受到 HTTP 和 HTTPS 連接埠(這些僅位於第 7 層)的流量來阻止第 3 層 DDoS 攻擊。
TCP/IP 模型中的第 3 層是什麼?
TCP/IP 模型是網路運作方式的替代模型。TCP/IP 模型有四層,而不是七層:
4. 應用程式層(對應於 OSI 模型中的第 5-7 層)
3. 傳輸層(對應於 OSI 模型中的第 4 層)
2. 網際網路層(對應於 OSI 模型中的第 3 層)
1. 網路存取/連結層(對應於 OSI 模型中的第 1-2 層)
如果參考 TCP/IP 模型而不是 OSI 模型,那麼第 3 層 DDoS 攻擊將稱為第 2 層 DDoS 攻擊。