SD-WANとは?
Software-Defined Wide Area Network(SD-WAN)は、さまざまなネットワークハードウェアで動作する制御ソフトウェアにより、長距離にわたるローカルエリアネットワーク(LAN)を接続します。
学習目的
この記事を読み終えると、以下のことができるようになります。
- SD-WANについての説明
- SD-WANと従来のWANを対比する
- SD-WANとNaaSを比較する
関連コンテンツ
さらに詳しく知りたいとお考えですか?
是非、Cloudflareが毎月お届けする「theNET」を購読して、インターネットで最も人気のある洞察をまとめた情報を入手してください!
記事のリンクをコピーする
記事の概要:
- SD-WAN技術は、ネットワークハードウェアをコントロールプレーンから切り離し、MPLS、LTE、ブロードバンドなど複数の接続タイプに対応するソフトウェア定義のネットワークで、トラフィックをセキュアにルーティングします。
- SD-WANソリューションを実装して、トラフィックを最も効率的な通信経路へ動的に誘導することで、パフォーマンスが向上し、重要なクラウド型アプリケーションの可用性向上と遅延低減が実現します。
- SD-WANアーキテクチャで一元管理すればネットワーク管理がシンプルになり、分散した拠点すべてで堅牢なセキュリティプロトコルを守りながら、インフラストラクチャを迅速に拡張できるようになります。
SD-WANとは?
ソフトウェア定義型広域ネットワーク(SD-WAN)は、複数の拠点にまたがるネットワーク接続を提供する柔軟なアプローチです。ソフトウェア定義型ネットワーク(SDN)の概念に依存してネットワークを管理します。多くの企業は、SD-WANがクラウドコンピューティングとハイブリッドワークフォースを従来のネットワーキングモデルよりも優れていると考えています。このため、SD-WANは、ネットワーク接続とネットワークセキュリティを統合するセキュアアクセスサービスエッジ(SASE)アーキテクチャのコアコンポーネントと見なされます。
SD-WANの仕組みとは?
広域ネットワーク(WAN)は、長い距離に渡ってローカルエリアネットワーク(LAN) を接続するネットワークです。大規模企業では、ブランチネットワークにWANを使用し、さまざまなブランチオフィスやロケーションを中央企業ネットワークに接続しています。従来のWANでは、ネットワーク内におけるトラフィックの流れを定義するソフトウェアは、実際にトラフィックを誘導するハードウェアと密接に統合されていました。通常、このソフトウェア/ハードウェアの組み合わせは、単一のネットワークベンダーから購入されます。また、一般的に、ブランチオフィス間の接続は、マルチプロトコルラベルスイッチング(MPLS)を使用して、一元化されたデータセンターへの、静的で明確に定義されたネットワークパス、およびブランチオフィス間ネットワークパスを確立しています。
ソフトウエア定義型WAN(SD-WAN)は、WANをさらに柔軟にしたアーキテクチャであり、複数のハードウェアプラットフォームと接続オプションの利点を活用できます。制御ソフトウェアは、さまざまなネットワークハードウェアと連携して動作します。SD-WANは、仮想プライベートネットワーク(VPN)からパブリックインターネット、MPLSまで、ブランチ接続にさまざまなネットワーク方式を使用できます(ただし、企業はSD-WANを採用する際にMPLSからの移行を検討することが多いです)。これにより、SD-WANは従来のWANよりも低コストで、柔軟性が高く、スケーラビリティに優れています。また、ネットワークの状況に応じてトラフィックを動的にルーティングし、パフォーマンスを向上させることができます。
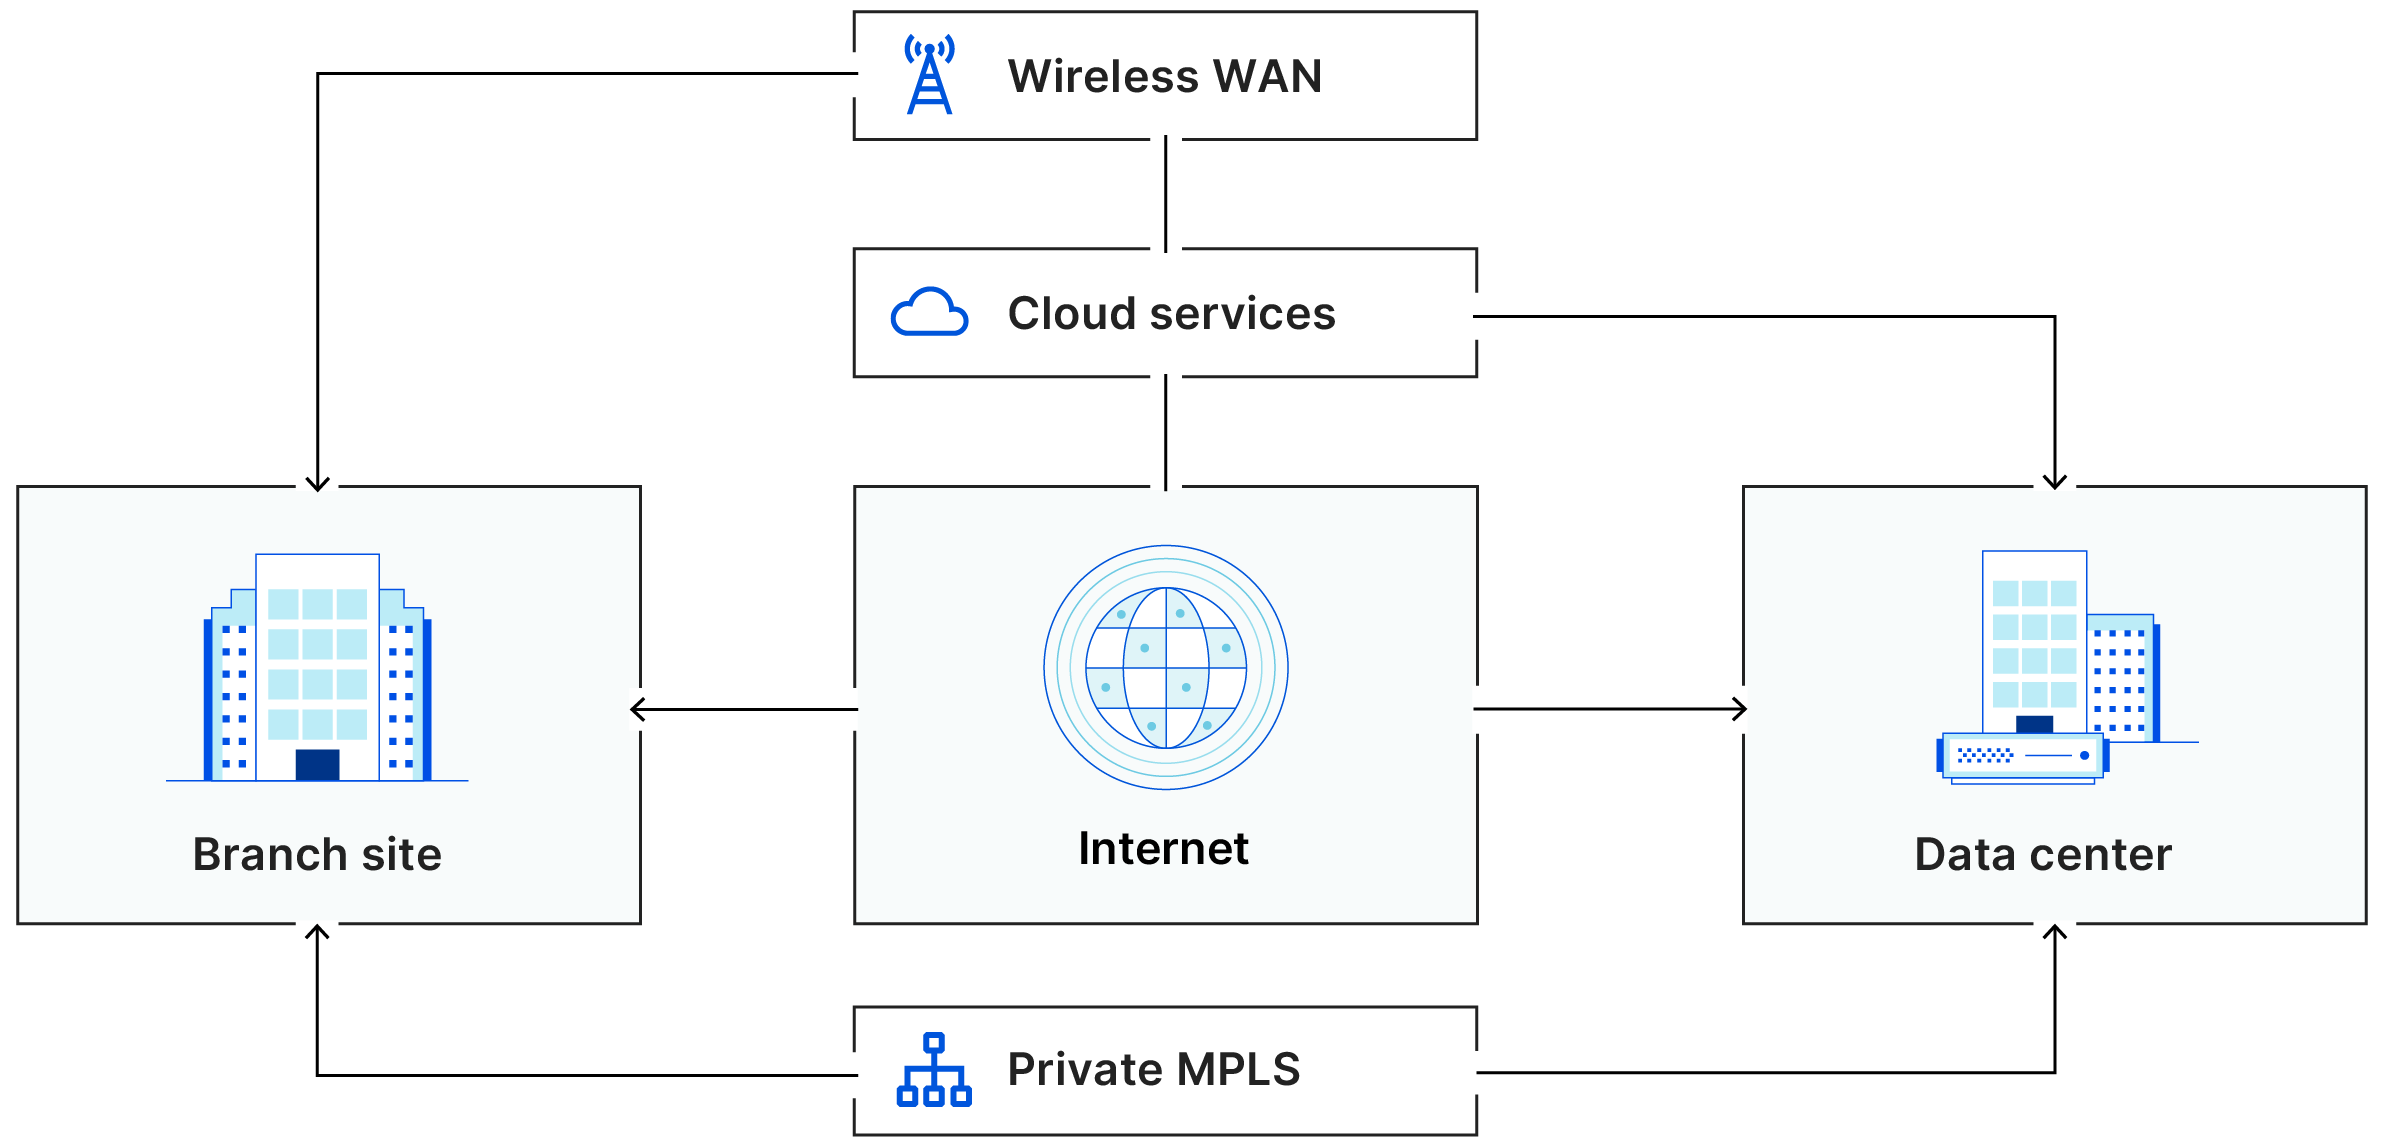
SD-WANはマネージドサービスとして単一のベンダーから購入されることが多いですが、コスト削減は依然として適用されます。
SD-WANアーキテクチャのコンポーネント
- SD-WANコントローラー:この一元化されたコンポーネントは、トラフィックをどのように管理すべきか、どのルートを使用すべきかなど、ポリシーの決定を制御します。
- SD-WANエッジ:これは、SD-WANがローカルネットワーク(例:ブランチWiFiネットワーク)と交差するポイントです。エッジは、コントローラーから指示を受け、ポリシーを適用します。多くの場合、エッジにはファイアウォールなどのセキュリティ保護が含まれます。
- SD-WANオーケストレーター:このコンポーネントはSD-WAN全体を調整し、コントローラーからポリシーを押し出します。管理者は、複数のダッシュボードではなく1つのダッシュボードから、ネットワーク全体(ローカルネットワークポリシーを含む)を管理することができます。
SD-WANを使用する利点にはどのようなものがありますか?
- 柔軟性:SD-WANは、従来のWANで使われていた従来の方法を含め、ルーティングにさまざまなアプローチを使うことができます。MPLS、ワイヤレスリンク、VPN、ブロードバンド、パブリックインターネットはすべて、SD-WANにおいてネットワーク接続を提供できます。
- コスト削減:SD-WANは、高価なマルチプロトコルラベルスイッチング(MPLS)接続ではなく、通常のインターネット接続を使用できます。
- スケーラビリティ:SD-WANは、ビジネスニーズに合わせて簡単にスケールアップまたはスケールダウンすることができます。通常のインターネット接続を使用するため、サイトの追加や削除、帯域幅の拡張が簡単に行えます。
| 側面 | 従来型WAN | SD-WAN |
| アーキテクチャ | ハードウェア統合 | ソフトウェア定義 |
| 接続 | 主にMPLS回線に依存 | 柔軟。MPLS、VPN、インターネットなどを使用 |
| 管理 | 分散型 | 集中型 |
| スケーラビリティ | 限定的、ハードウェアに依存 | 拡張性高、インターネット経由でサイトを追加 |
| クラウドサポート | 集中型データセンター向けに設計 | クラウドネイティブの最適化 |
ソフトウェア定義ネットワーク(SDN)とは?
Software-Defined Networking(SDN)は、ソフトウェアによってネットワークの管理やネットワークトポロジーの調整を可能にする技術のカテゴリーを指します。SD-WANは、SDNの原則を適用する方法の1つです。すべてのSD-WANはSDNを使用していますが、SDNで構築されたネットワークがすべてSD-WANというわけではありません。
SD-WANはネットワークモダナイゼーション戦略の一部ですか?
ネットワークモダナイゼーションとは、レガシーネットワーク機器をクラウド配信サービスに置き換え、または増強するプロセスのことです。モダナイズされたネットワークアーキテクチャは、ブランチ接続やリモート接続のためにさまざまなネットワークモデルに依存することができるため、これにSD-WANを含めることができます。
SD-WANとNetwork as a Service(NaaS)の対比
Network as a Service(NaaS)は、組織が独自にネットワークを構成するのとは対照的に、ネットワークサービスをクラウド事業者から購入するモデルです。
NaaSの場合、企業は内部ネットワークを設定し使用するために、インターネット接続だけが必要です。サービスの設定方法によっては、SaaSやIaaSのような他のクラウドサービスモデルが従来のオンプレミス処理環境と比較した場合と同様に、NaaSはSD-WANと比較して、より高い柔軟性とより高いコスト削減を実現することができます。(Cloudflare WANは、NaaSモデルの一例です)。
しかし、企業がネットワークをモダナイゼーションする際は、従来のWANからNaaSやその他の柔軟なモデルに移行する際に、いくつかの中間的な手順を踏むことがあります。事業継続性を維持するために、まったく新しいネットワークモデルにハードに移行するのではなく、慎重なアプローチを好む人もいるでしょう。
SD-WANとZero Trust
SD-WANで使用される接続方法が複数ある可能性があるため、ネットワークのエッジに配置され、そのネットワークの境界を防御することを前提とした従来のセキュリティ対策では想定外の方向にトラフィックが流れる可能性があります。SD-WANの実装は、より広範なハードウェアを使用し、関係する接続の種類が多いため、攻撃対象領域も増加する可能性があります。
このような理由から、従来のセキュリティ対策は、SD-WANを攻撃から守るには不向きである可能性があります。これに対し、Zero Trustセキュリティは、正当なトラフィックを検証し、悪意のあるトラフィックはその発信元を問わずブロックするよう設計されています。Zero Trustセキュリティでは、ネットワーク境界の内外にかかわらず、プライベートネットワーク上のリソースにアクセスしようとするものに対して厳格な本人確認を行う必要があります。従来のITネットワークセキュリティは、ネットワーク内のあらゆるものを信頼しますが、Zero Trustアーキテクチャは、暗黙のうちに誰も信頼しません。
したがって、SD-WANとZero Trustの統合は、柔軟な接続性と厳格なネットワークセキュリティを両立させたい企業にとって、しばしば望ましいものとなります。2つの異なるソリューションを組み合わせるのではなく、SD-WANプロバイダーがZero Trustセキュリティ対策をネイティブに搭載していることが理想的です。このような展開の仕組みについて、詳しくご覧ください。
よくある質問
SD-WANとは?
「SD-WAN(ソフトウェア定義広域ネットワーク)」は、複数の拠点間のネットワーク接続をソフトウェアで管理する柔軟なアプローチです。SD-WANは、従来のネットワークと比較して、クラウドコンピューティングやハイブリッド環境で働く従業員をより良くサポートします。多様なネットワーク方式で広域ネットワーク(WAN)内でローカルエリアネットワーク(LAN)を接続することができるため、企業は素早く低価格でネットワークを拡張できます。
SD-WANはどのようなネットワークの柔軟性を提供提供しますか?
SD-WANではさまざまな接続方法(MPLS、VPN、ブロードバンド、公共インターネットなど)を用いてブランチ間を接続できるため、ネットワークの適応性と耐障害性が向上します。
SD-WANはどのようにコスト削減に役立ちますか?
SD-WANでは、コストのかかるMPLS回線に頼るのではなく、より安価なインターネット接続を利用することで、ネットワーク費用を抑えながら信頼性の高い接続性を提供することができます。
SD-WANにおけるゼロトラストセキュリティとは何ですか?
ゼロトラストセキュリティでは、ユーザーやデバイスがどこからアクセスするかに関係なく、ネットワークにアクセスするには厳格な本人確認とデバイスの検証が必要です。これにより、ゼロトラストセキュリティモデルは、さまざまな場所からネットワークに繋ぎ、トラフィックが多様な方向に流れるSD-WANの理想的な補完となります。多くのベンダーが提供するSD-WANには、ゼロトラストセキュリティ対策がネイティブに統合されています。このアプローチは、セキュアアクセスサービスエッジ(SASE)と呼ばれます。
SD-WANにおけるネットワークモダナイゼーションとは何を意味しますか?
ネットワークのモダナイゼーション(最新化)とは、現代のビジネスニーズにより適切に対応できるように、レガシーネットワーク機器をクラウド配信サービスやSD-WANなどの、より柔軟な技術に置き換えたり、強化したりすることを指します。
SD-WANが提供するスケーラビリティの仕組みは?
SD-WANは、MPLSを介したハードコードされた接続と、通常のインターネット接続の両方を使用するため、企業は必要に応じて拠点を追加または削除したり、帯域幅を拡張することができます。
SASEとは何か、そしてSD-WANとの関係は?
セキュアアクセスサービスエッジ(SASE)は、ネットワーク接続とゼロトラストセキュリティ機能を統合したクラウドベースのサービスであり、SD-WANはSASEの中核コンポーネントです。